
КРИПТОИМПЕРИЯ НА КРАЮ: КАК BINANCE ПОТЕРЯЛА $6,3 МИЛЛИАРДА
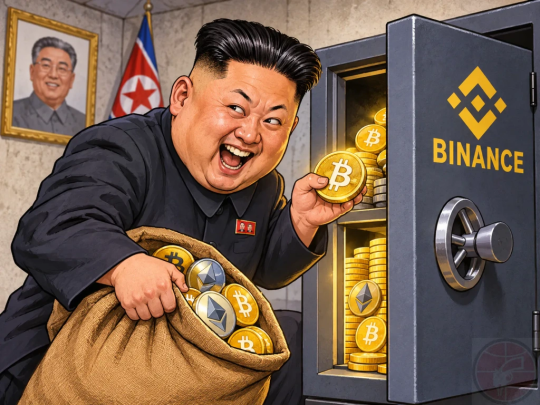
Фото: binance.com, ии

29 октября 2026 года крупнейшая криптовалютная биржа мира Binance столкнулась с тем, что ещё недавно казалось невозможным: её собственные цифровые кошельки начали отправлять деньги неизвестным получателям.
Не отдельные транзакции. Не несколько случайно скомпрометированных аккаунтов. Не ошибки пользователей, потерявших пароли.
Речь шла о миллиардах долларов.
ДЕНЬ, КОГДА ИСЧЕЗЛИ МИЛЛИАРДЫ
За считаные часы из горячих кошельков Binance – тех самых, которые используются для повседневного обслуживания операций клиентов, – исчезли цифровые активы на сумму около 6,3 миллиарда долларов.
Это ограбление стало крупнейшим известным хищением криптовалюты в истории.
В первые часы после обнаружения атаки биржа остановила вывод средств, начала расследование и попыталась заблокировать оставшиеся активы. Но значительная часть денег уже находилась под контролем неизвестных злоумышленников.
Для криптовалютного рынка это стало шоком.
Binance – не небольшая торговая площадка, созданная несколькими энтузиастами в гараже. Это глобальная финансовая инфраструктура, через которую проходят операции миллионов пользователей.
Её основатель Чанпэн Чжао, известный в интернете как CZ, построил одну из крупнейших криптовалютных империй мира. В 2023 году он покинул пост генерального директора после соглашения с американскими властями, но Binance продолжила работать под новым руководством. И теперь компания, которая годами обещала пользователям безопасность цифровых активов, оказалась перед вопросом, способным разрушить доверие к ней:
Если крупнейшая криптобиржа мира не смогла защитить собственные кошельки, кто вообще способен гарантировать безопасность криптовалют?
КАК ОГРАБИЛИ БИРЖУ, КОТОРАЯ СЧИТАЛАСЬ САМОЙ ЗАЩИЩЁННОЙ
В отличие от традиционного банковского ограбления, здесь не было вооружённых людей, масок и проникновения в хранилище. Злоумышленники использовали более сложную схему.
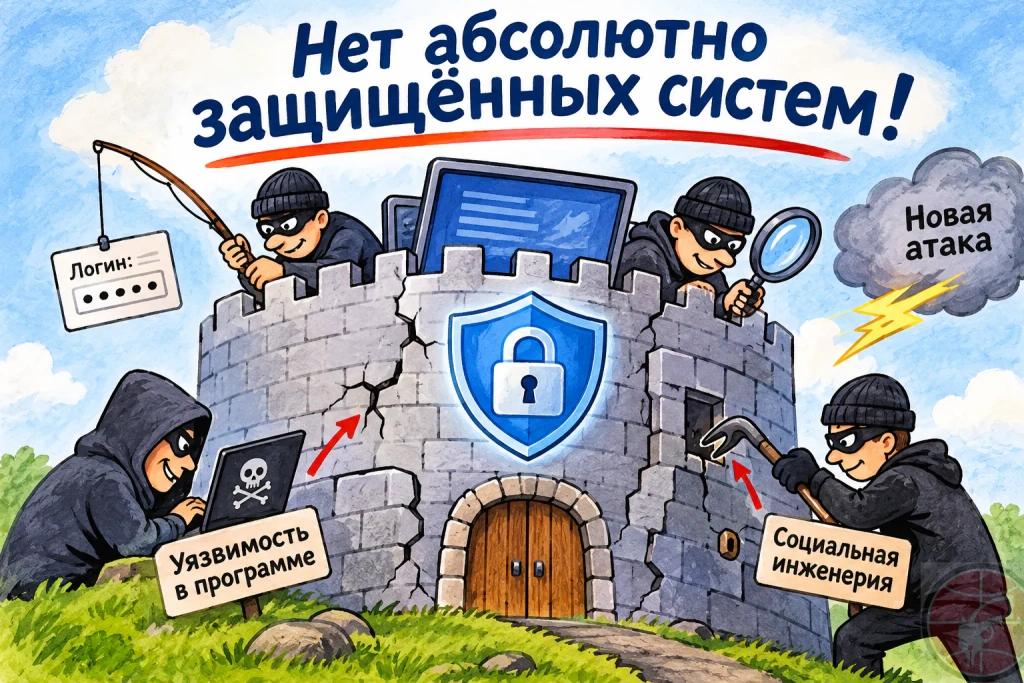
Хакерская атака началась за пять месяцев до кражи, в июне 2026 года. Тогда один из сотрудников Binance скачал поддельный установочный файл Homebrew популярного менеджера пакетов на macOS. Служба безопасности Binance это обнаружила, заменила компьютер сотрудника и сменила учётные данные, однако хакеры смогли узнать, кто отвечает за разработку кошельков.
В сентябре другой сотрудник Binance, который искал новую работу, прошёл фейковое собеседование и загрузил на свой рабочий компьютер тестовое задание с вредоносным кодом. Так хакеры смогли получить доступ к его компьютеру.
20 октября хакеры использовали скомпрометированный компьютер и внутренний ИИ-инструмент компании и получили доступ к развертыванию новых версий внутренних сервисов Binance.
29 октября, в день кражи, хакеры, используя похищенные данные, запустили вредоносный скрипт и провели атаку. Они вывели с биржи криптовалюту на сумму около 6,34 миллиарда долларов.
Это была не одномоментная атака: речь идёт о многоходовой операции с длительной подготовкой, в ходе которой злоумышленники получили доступ к устройствам сотрудников, внутренним инструментам и инфраструктуре, связанной с управлением цифровыми активами.
Именно эта деталь делает эту историю особенно тревожной.
Внешне криптобиржа могла продолжать работать в обычном режиме. Пользователи торговали, покупали биткоины, переводили USDT. Но внутри системы уже существовало окошко, позволявшее злоумышленникам приблизиться к самому ценному – механизму распоряжения средствами.
По данным Binance, в атаке также использовался внутренний инструмент искусственного интеллекта. Подробности его роли пока ограничены, однако сам факт того, что злоумышленники могли использовать корпоративные инструменты ИИ в процессе проникновения, заставляет пересмотреть представления о современных кибератаках.
Искусственный интеллект в этой истории – не автономный робот, который самостоятельно украл миллиарды. Здесь мы видим, как новые технологии могут стать дополнительным орудием в руках тех, кто уже получил доступ к корпоративной инфраструктуре.
ГОРЯЧИЕ КОШЕЛЬКИ: МИЛЛИАРДЫ, КОТОРЫЕ БЫЛИ ДОСТУПНЫ
Чтобы понять масштаб произошедшего, необходимо чуть углубиться в собственно устройство криптовалютных бирж.
Binance, как и другие крупные торговые площадки, использует несколько типов криптовалютных кошельков.
Холодные кошельки хранят активы в изолированной от интернета среде. Они предназначены для долгосрочного хранения и снижения риска удалённого взлома.
Горячие кошельки, напротив, подключены к инфраструктуре биржи и позволяют быстро проводить операции. Именно они обеспечивают повседневную работу платформы: вывод средств клиентам, внутренние расчёты и другие операции.
У этой системы есть фундаментальное противоречие: чем быстрее и удобнее биржа обслуживает клиентов, тем больше средств и полномочий должно быть доступно её операционной инфраструктуре. И именно это делает горячие кошельки потенциальной мишенью.
В случае Binance злоумышленники получили возможность использовать механизмы подписания транзакций для вывода средств за пределы нормального процесса обработки пользовательских запросов. По данным аналитической компании Chainalysis, в атаке использовались различные блокчейны, а среди похищенных активов были биткоины, эфиры, XRP, SOL и другие токены.
Операция затронула несколько горячих кошельков биржи – речь, таким образом, шла не об одном случайно найденном пароле, а о компрометации самой инфраструктуры, которая как раз и должна была обеспечивать безопасность миллиардных активов.
20 МИНУТ, КОТОРЫЕ ИЗМЕНИЛИ КРИПТОВАЛЮТНЫЙ РЫНОК
Самая драматичная часть истории – скорость, с которой злоумышленники действовали после получения доступа.
По данным Reuters, основная часть хищения произошла примерно за 20 минут. За это время миллиарды долларов в цифровых активах переместились с кошельков Binance на адреса, контролируемые злоумышленниками. Но сама атака не закончилась в момент вывода средств. Началась вторая фаза – гонка между преступниками и криптовалютной индустрией.
Злоумышленники пытались распределить активы по новым адресам, обменивать одни токены на другие и использовать различные блокчейн-мосты. Биржа, в свою очередь, взаимодействовала с компаниями, выпускающими цифровые активы, аналитическими организациями и правоохранительными структурами.
Некоторые криптовалюты можно заморозить на уровне эмитента. Например, централизованные эмитенты стейблкоинов USDT и USDC обладают техническими возможностями блокировки определённых адресов. Но биткоин и эфир не имеют единого центра управления, который мог бы просто нажать кнопку и отменить транзакцию, поэтому часть средств удалось заблокировать, а другая часть продолжила перемещаться по блокчейнам.
По данным аналитических компаний, примерно 2,8-3 миллиарда долларов в связанных с атакой активах были заморожены или перехвачены. Однако блокировка не означает автоматического возврата денег бирже: дальнейшая их судьба зависит от юридических процедур и взаимодействия с их держателями.
КТО СТОЯЛ ЗА АТАКОЙ?
Одним из главных вопросов расследования остаётся личность злоумышленников.
Аналитические компании Chainalysis и Elliptic связывают атаку с северокорейской хакерской группировкой TraderTraitor. Эта группа ранее фигурировала в расследованиях крупных криптовалютных хищений. По оценкам специалистов, северокорейские киберподразделения используют подобные операции для получения средств, которые могут направляться на финансирование государственных программ.
Но тут с окончательными выводами надо быть поосторожнее.
Атрибуция кибератак – сложный процесс. Аналитики изучают движение средств, особенности программного обеспечения, способы проникновения и поведение злоумышленников.
Совпадение методов с предыдущими атаками позволяет установить вероятную связь, но само по себе не является окончательным доказательством. По состоянию на 3 ноября аналитические компании указывали на северокорейский след, однако независимое расследование продолжается. И если эта версия подтвердится, атака на Binance станет ещё одним примером того, как криптовалютные рынки превращаются в поле битвы государственных киберструктур.
ПОЧЕМУ BINANC ОБЕЩАЕТ ВЕРНУТЬ ВСЕ ДЕНЬГИ?
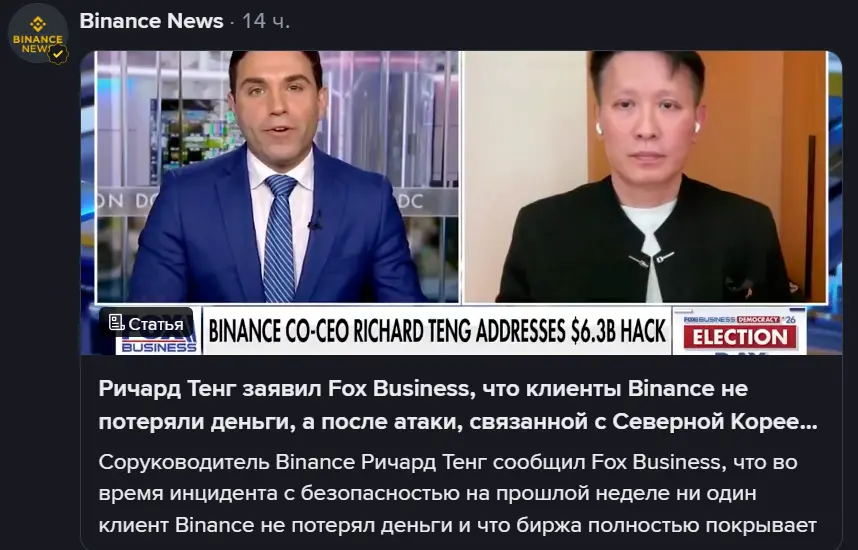
После обнаружения атаки руководство биржи выступило с главным заявлением: пользователи не должны нести финансовые потери!
Binance сообщила, что покроет ущерб за счёт собственных средств и резервного фонда SAFU – Secure Asset Fund for Users. Этот фонд был создан именно для защиты клиентов в случае чрезвычайных ситуаций.
По заявлению биржи от 30 октября, компания выделила более 6,34 миллиарда долларов для покрытия ущерба. Часть средств уже находилась в соответствующих цифровых активах, а оставшуюся сумму Binance намеревалась приобрести. В последующих сообщениях биржа заявила, что к 31 октября восстановила около 98% затронутых активов, а оставшуюся часть планирует пополнить.
Это важное различие!
Восстановление средств пользователей не означает, что украденные деньги уже возвращены с адресов злоумышленников. Binance может компенсировать потери собственными средствами, даже если часть похищенных криптовалют остаётся у преступников. именно поэтому необходимо различать два процесса: возмещение ущерба клиентам и возврат похищенных активов. Первый зависит от финансовых резервов биржи, а второй – от расследования, блокировок и возможности установить контроль над украденными средствами.
Binance утверждает, что способна выполнить обязательства перед пользователями. Но обещание компенсировать потери не решает главный вопрос: почему вообще система безопасности допустила подобную атаку и способна ли она до конца разобраться с её последствиями и виновниками?
ЦЕНА ДОВЕРИЯ
Криптовалютный рынок строится на доверии к технологиям, которые обещают независимость от традиционной финансовой системы.
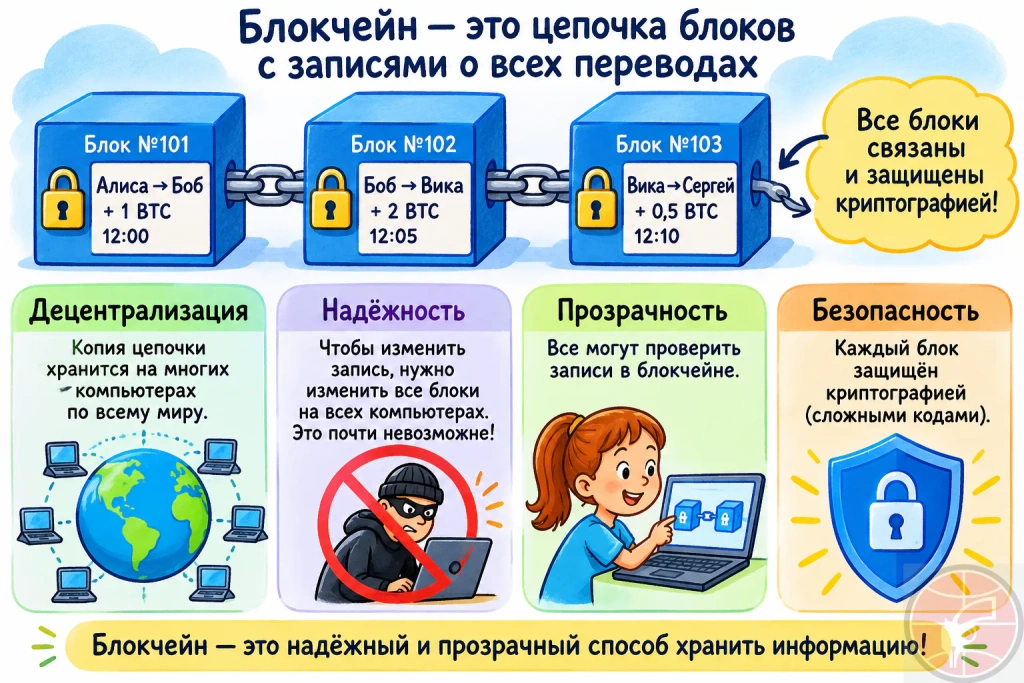
Но Binance – биржа централизованная. Пользователь, размещающий на ней криптовалюту, фактически доверяет управление своими активами компании, которая контролирует инфраструктуру хранения и вывода средств. В этом и заключается главное противоречие современной криптоиндустрии. Технология блокчейна может обеспечивать прозрачность транзакций и защиту от подделки записей, но она не способна автоматически защитить компьютер сотрудника от вредоносного программного обеспечения. Она не гарантирует, что внутренние системы биржи не будут скомпрометированы и не отменяет человеческий фактор.
В истории с Binance злоумышленники, по имеющимся данным, не взломали сам блокчейн биткоина или Ethereum, они атаковали именно инфраструктуру, которая позволяла бирже распоряжаться цифровыми активами. Это принципиальная разница – именно поэтому крупнейшее криптовалютное ограбление в истории может стать не только финансовым ударом по Binance, но и предупреждением для всей отрасли.
КТО СЛЕДУЮЩИЙ?
После атаки на Binance вопрос безопасности криптовалютных бирж перестал быть исключительно технической проблемой. Это вопрос финансовой устойчивости: если злоумышленники способны проникнуть в инфраструктуру крупнейшей торговой площадки мира, то аналогичная угроза существует и для других участников рынка.
Особенно опасными становятся методы социальной инженерии: фальшивые собеседования, поддельные профессиональные контакты, вредоносные программы и компрометация устройств сотрудников. Подобные атаки могут оказаться эффективнее традиционного взлома серверов, потому что они направлены не на технологию как таковую, а на людей, которые имеют доступ к ней.
Тут вопросов очень много...
Если Binance действительно располагала современными системами защиты, почему злоумышленникам удалось получить доступ к инфраструктуре, связанной с управлением миллиардами долларов? Были ли нарушены внутренние процедуры безопасности? Почему механизмы подписания транзакций позволили провести операции такого масштаба? Какие именно полномочия получил атакующий? Почему система обнаружения подозрительных операций не остановила вывод средств раньше?
Пока эти вопросы остаются без окончательных ответов, но уже сейчас очевидно: история Binance – это не просто рассказ о похищенных миллиардах. Это история о том, насколько уязвимой может оказаться глобальная финансовая инфраструктура, если её безопасность зависит от одного скомпрометированного сотрудника, внутреннего сервиса или неправильно настроенного механизма доступа.
ЭПИЛОГ: МИЛЛИАРДЫ МОЖНО ВЕРНУТЬ, ДОВЕРИЕ – ГОРАЗДО СЛОЖНЕЕ
Binance заявляет, что покроет ущерб пользователям.
Компания продолжает расследование, взаимодействует с аналитическими организациями и пытается восстановить контроль над похищенными активами. Но последствия атаки не исчезнут от компенсации даже всех похищенных средств.
Клиенты будут задавать вопросы. Регуляторы потребуют объяснений. Конкуренты начнут пересматривать собственные системы безопасности. А криптовалютный рынок получит ещё один болезненный урок.
В мире цифровых активов безопасность определяется не только сложностью криптографических алгоритмов, она зависит и от того, кто имеет доступ к системам, как организовано управление полномочиями и насколько быстро компания способна обнаружить и остановить подозрительные действия.
6,3 миллиарда долларов – это сумма, которую обычному человеку представить не очень просто. Но ещё труднее представить, что крупнейшая криптовалютная биржа мира могла потерять такую сумму за считаные минуты.
И если эта история чему-то учит, то прежде всего следующему:
В криптовалютном мире деньги могут быть виртуальными, цифровыми, какими угодно... А вот ошибки, уязвимости и человеческий фактор были и остаются вполне себе физическими явлениями – более чем реальными!


Комментарии